
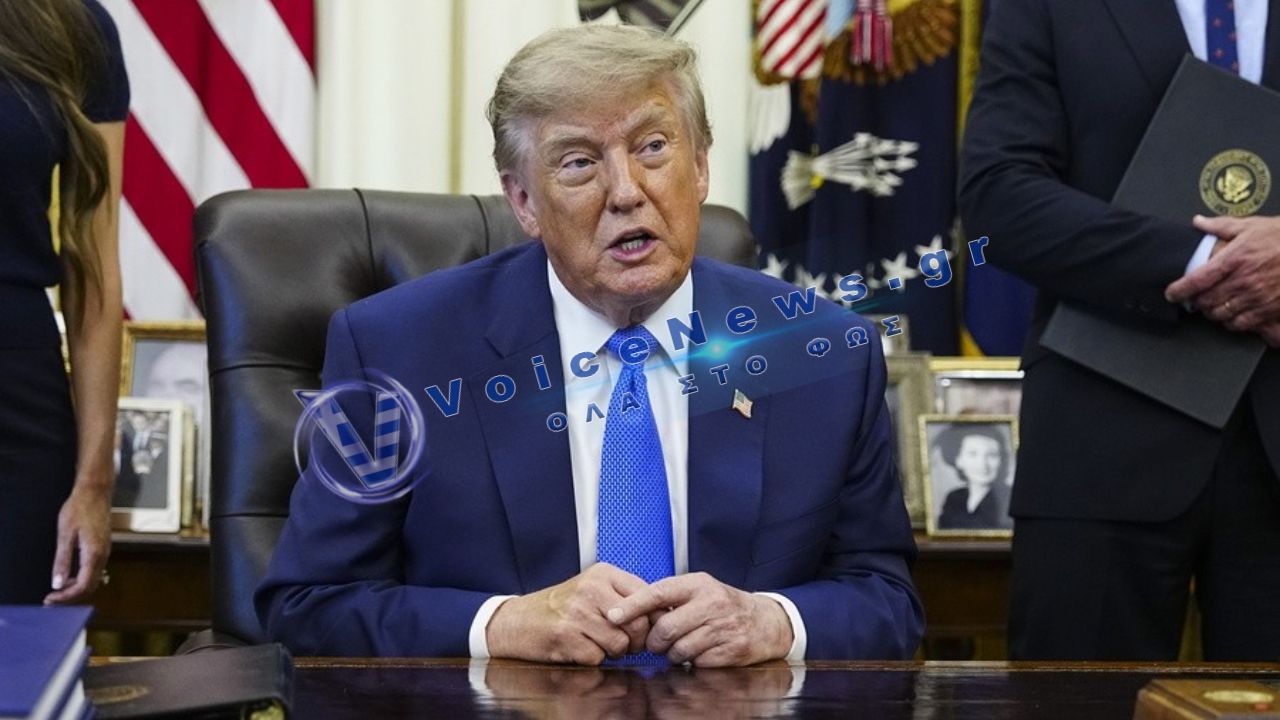
Νέα σελίδα στην αμερικανική πολιτική για την αντιμετώπιση του διεθνούς κυβερνοεγκλήματος ανοίγει ο Ντόναλντ Τραμπ, μετά την υπογραφή Προεδρικού Μνημονίου Εθνικής Ασφάλειας που επιτρέπει, υπό αυστηρούς όρους, τη συμμετοχή ελεγμένων ιδιωτικών εταιρειών σε επιθετικές κυβερνοεπιχειρήσεις εναντίον ξένων εγκληματικών οργανώσεων.
Το Μνημόνιο υπογράφηκε στις 12 Αυγούστου 2026 και προβλέπει τη δημιουργία ενός πλαισίου μέσω του οποίου ο ιδιωτικός τομέας θα μπορεί να συνδράμει τις αμερικανικές αρχές στην αντιμετώπιση διεθνικών εγκληματικών οργανώσεων που χρησιμοποιούν τον κυβερνοχώρο για επιθέσεις εναντίον Αμερικανών πολιτών και επιχειρήσεων.
Επιτήρηση και επιθετικές επιχειρήσεις στον κυβερνοχώρο
Στο πλαίσιο του νέου προγράμματος, οι εταιρείες που θα πληρούν τα απαιτούμενα κριτήρια θα μπορούν, υπό κυβερνητική καθοδήγηση και έλεγχο, να συμμετέχουν σε κυβερνοεπιχειρήσεις επιτήρησης και επιχειρήσεις κυβερνοεπιρροής, οι οποίες μπορούν να περιλαμβάνουν χειραγώγηση, διακοπή λειτουργίας ή ακόμη και καταστροφή πληροφοριακών συστημάτων που χρησιμοποιούνται από εγκληματικά δίκτυα.
Η συμμετοχή των ιδιωτικών εταιρειών δεν θα είναι ανεξέλεγκτη. Οι επιχειρήσεις θα πρέπει να λαμβάνουν κυβερνητική έγκριση και να πραγματοποιούνται μέσα σε συγκεκριμένο πλαίσιο κανόνων και εποπτείας.
Στο στόχαστρο μόνο εγκληματικές οργανώσεις
Το νέο πλαίσιο αφορά διεθνικές εγκληματικές οργανώσεις με κυβερνοδραστηριότητα και όχι κρατικούς φορείς.
Το Μνημόνιο προβλέπει ότι οι στόχοι δεν πρέπει να αποτελούν τμήμα ξένης κυβέρνησης ούτε να ενεργούν αποκλειστικά υπό τις οδηγίες της. Αυτό αποτελεί σημαντικό περιορισμό, καθώς η εμπλοκή κρατικών φορέων θα μπορούσε να μετατρέψει μια κυβερνοεπιχείρηση εναντίον εγκληματιών σε ζήτημα διεθνών σχέσεων και κρατικής αντιπαράθεσης.
Στο επίκεντρο βρίσκονται οργανώσεις που συνδέονται με δραστηριότητες όπως ransomware, ηλεκτρονικές απάτες και άλλες μορφές διεθνικού κυβερνοεγκλήματος.
Αυστηροί έλεγχοι για τις εταιρείες
Για να συμμετάσχει μια εταιρεία στο πρόγραμμα, θα πρέπει να διαθέτει υψηλές τεχνικές δυνατότητες και ισχυρά μέτρα ασφαλείας. Παράλληλα, προβλέπονται οικονομικές εγγυήσεις, με τις συμμετέχουσες εταιρείες να καλούνται να διατηρούν εγγύηση ή ποσό σε escrow ύψους τουλάχιστον 1 εκατομμυρίου δολαρίων.
Το Υπουργείο Δικαιοσύνης και το Υπουργείο Εσωτερικής Ασφάλειας έχουν κεντρικό ρόλο στη διαμόρφωση και εποπτεία του προγράμματος, ενώ προβλέπονται διαδικασίες ελέγχου και έγκρισης των επιχειρήσεων.
Μια σημαντική αλλαγή στην αμερικανική κυβερνοασφάλεια
Η απόφαση θεωρείται σημαντική αλλαγή στην έως τώρα προσέγγιση των ΗΠΑ. Παραδοσιακά, οι ιδιωτικές εταιρείες μπορούσαν να αμύνονται απέναντι σε κυβερνοεπιθέσεις, αλλά δεν είχαν τη δυνατότητα να προχωρούν μονομερώς σε επιθετικές ενέργειες εναντίον των δραστών.
Το νέο μοντέλο μεταφέρει μέρος αυτής της δυνατότητας στον ιδιωτικό τομέα, αλλά υπό την άμεση καθοδήγηση και εποπτεία της ομοσπονδιακής κυβέρνησης.
Παράλληλα, ειδικοί προειδοποιούν ότι η συγκεκριμένη πολιτική δημιουργεί νέους κινδύνους. Ένα εγκληματικό δίκτυο μπορεί να χρησιμοποιεί υποδομές που έχουν παραβιαστεί ή ανήκουν σε ανυποψίαστους τρίτους, ενώ η λανθασμένη ταυτοποίηση ενός στόχου θα μπορούσε να προκαλέσει σοβαρές νομικές ή διπλωματικές συνέπειες.
Με το νέο Μνημόνιο, η Ουάσινγκτον επιχειρεί να αξιοποιήσει τις τεχνικές δυνατότητες του ιδιωτικού τομέα στον αγώνα κατά του διεθνούς κυβερνοεγκλήματος, ανοίγοντας ταυτόχρονα μια νέα και ιδιαίτερα αμφιλεγόμενη εποχή για τις επιθετικές επιχειρήσεις στον κυβερνοχώρο.