
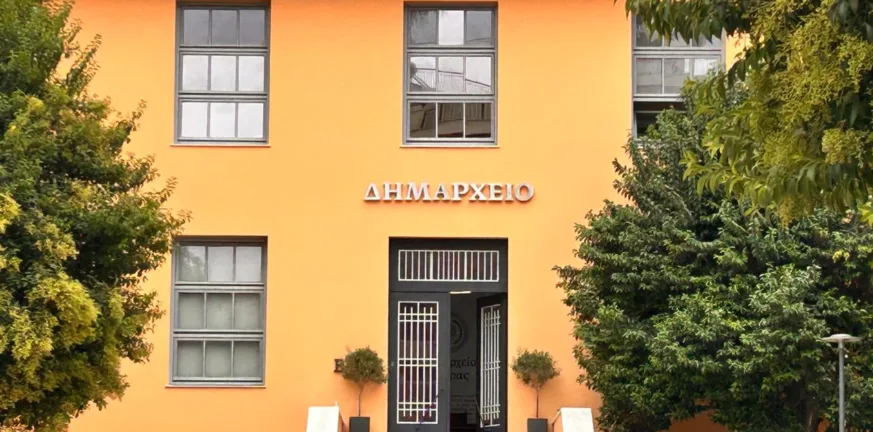
Περιορισμένης έκτασης, αλλά ικανή να σημάνει άμεσα συναγερμό στις δημοτικές αρχές, αποδείχθηκε η κυβερνοεπίθεση που εκδηλώθηκε στις 20 Σεπτεμβρίου σε πληροφοριακό σύστημα του Δήμου Πατρέων. Η ταχεία ενεργοποίηση των μηχανισμών ασφαλείας απέτρεψε τα χειρότερα, περιορίζοντας την πρόσβαση των δραστών σε συγκεκριμένο τμήμα αρχείων.
Σύμφωνα με την επίσημη ενημέρωση της δημοτικής αρχής, το περιστατικό αφορούσε μη εξουσιοδοτημένη πρόσβαση που επιτεύχθηκε μέσω υποκλοπής ή χρήσης διαπιστευτηρίων χρηστών. Η εισβολή εντοπίστηκε σε σύντομο χρονικό διάστημα, εμποδίζοντας τον άγνωστο δράστη ή τους δράστες να αποκτήσουν πρόσβαση στο σύνολο των πληροφοριακών συστημάτων και των αρχείων του Δήμου.
Ποια δεδομένα και έγγραφα επηρεάστηκαν
Η παραβίαση έγινε αντιληπτή στο σύστημα του Πρωτοκόλλου. Από εκεί, οι εισβολείς κατάφεραν να αποσπάσουν περιορισμένο αριθμό ηλεκτρονικών εγγράφων, τα οποία αφορούν κυρίως:
Υπηρεσιακή αλληλογραφία και υπηρεσιακά στοιχεία στελεχών και εργαζομένων.
Αιτήματα πολιτών: Επηρεάστηκαν έγγραφα που αφορούσαν αιτήματα πέντε δημοτών προς τις δημοτικές υπηρεσίες (όπως αναφορές για μετακινήσεις κάδων και ζητήματα καθημερινότητας/καθαριότητας).
Από τους ελέγχους διευκρινίζεται ότι δεν προκύπτει γενικευμένη πρόσβαση σε προσωπικά δεδομένα των δημοτών, καθώς το περιστατικό παρέμεινε απομονωμένο.
Αμεση ενεργοποίηση πρωτοκόλλων ασφαλείας
Αμέσως μόλις εντοπίστηκε η απειλή, τίθενται σε εφαρμογή τα προβλεπόμενα μέτρα απόκρισης:
Απενεργοποίηση λογαριασμών: Διακόπηκε άμεσα η πρόσβαση στους επηρεαζόμενους λογαριασμούς και ακυρώθηκαν όλες οι ενεργές συνεδρίες.
Ενίσχυση ταυτοποίησης: Ενεργοποιήθηκε η αυθεντικοποίηση δύο παραγόντων (2FA) για τους χρήστες του συγκεκριμένου συστήματος.
Τεχνικός έλεγχος: Πραγματοποιήθηκε εξονυχιστική τεχνική διερεύνηση στο σύνολο των υποδομών για τον αποκλεισμό πρόσθετων κινδύνων.
Προειδοποίηση για κίνδυνο Phishing
Ιδιαίτερη βαρύτητα δίνεται στην ενημέρωση των πολιτών και των εργαζομένων των οποίων τα στοιχεία ενδέχεται να αποκτήθηκαν. Υπάρχει ο κίνδυνος χρήσης αυτών των πληροφοριών για αποστολή παραπλανητικών μηνυμάτων (phishing), απόπειρες εξαπάτησης ή πλαστοπροσωπίας.
Το περιστατικό στον Δήμο Πατρέων προστίθεται στη μακρά λίστα κυβερνοεπιθέσεων που αντιμετωπίζουν τα τελευταία χρόνια οι φορείς του δημοσίου τομέα. Η άμεση ανίχνευση και η έγκαιρη αντίδραση συγκράτησαν την έκταση της ζημιάς, με τον Δήμο να συνεχίζει την περαιτέρω θωράκιση των ψηφιακών του υποδομών.