
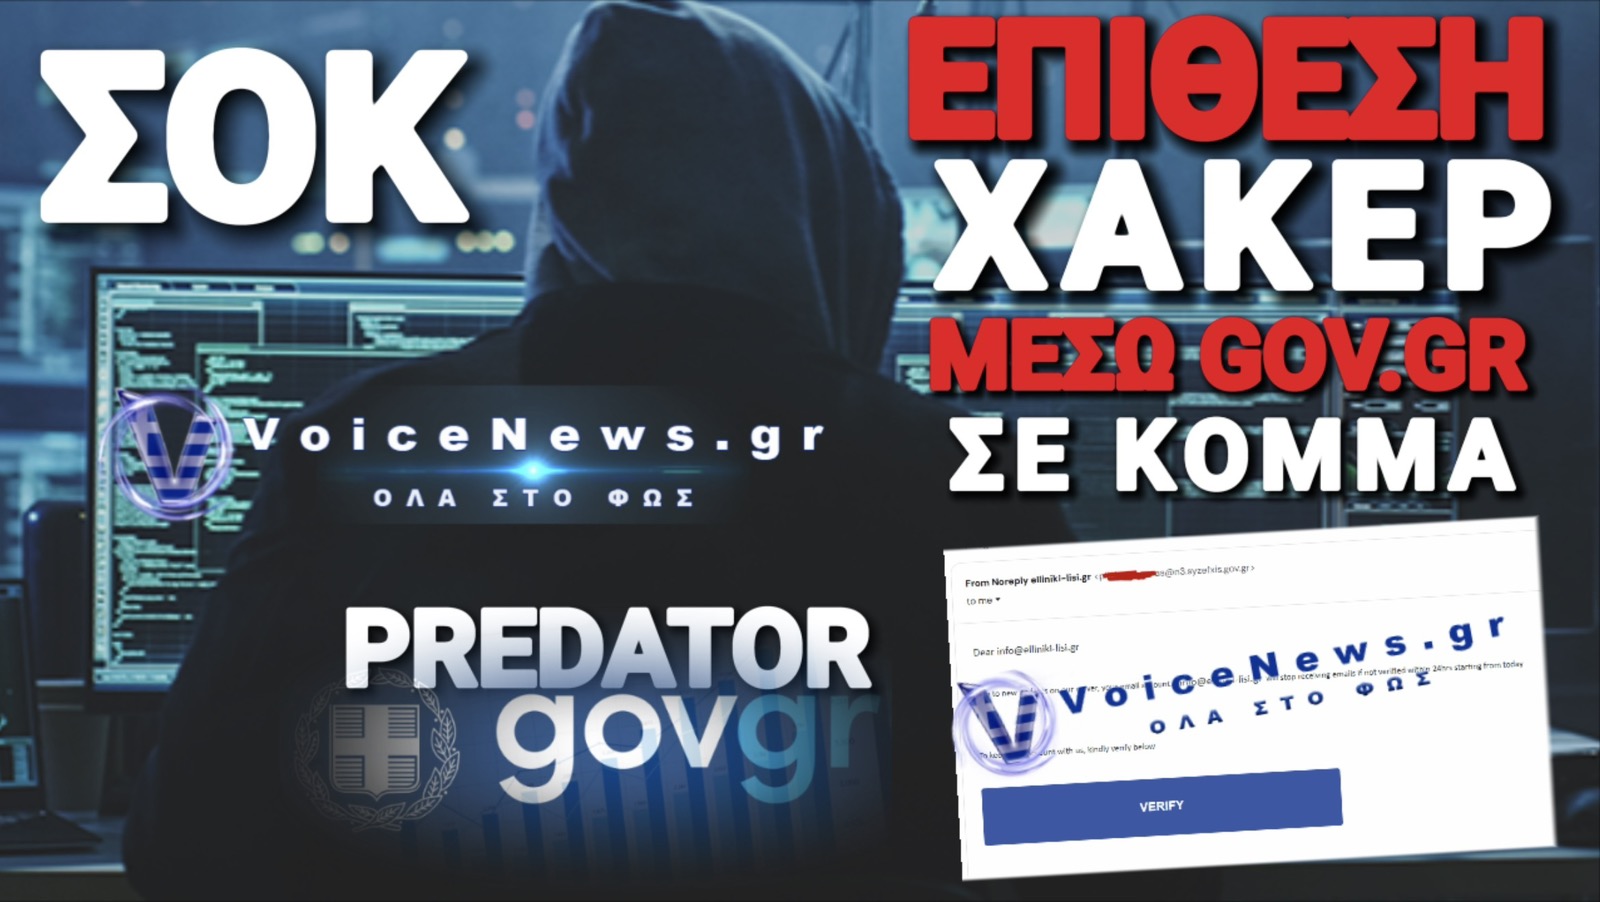
Στόχος μιας εξαιρετικά επικίνδυνης κυβερνοεπίθεσης έγινε σήμερα το επίσημο email της Ελληνικής Λύσης, καθώς έλαβε ένα κακόβουλο μήνυμα ηλεκτρονικού ταχυδρομείου με σκοπό την απόπειρα απάτης και ψαρέματος δεδομένων (Phishing attack).
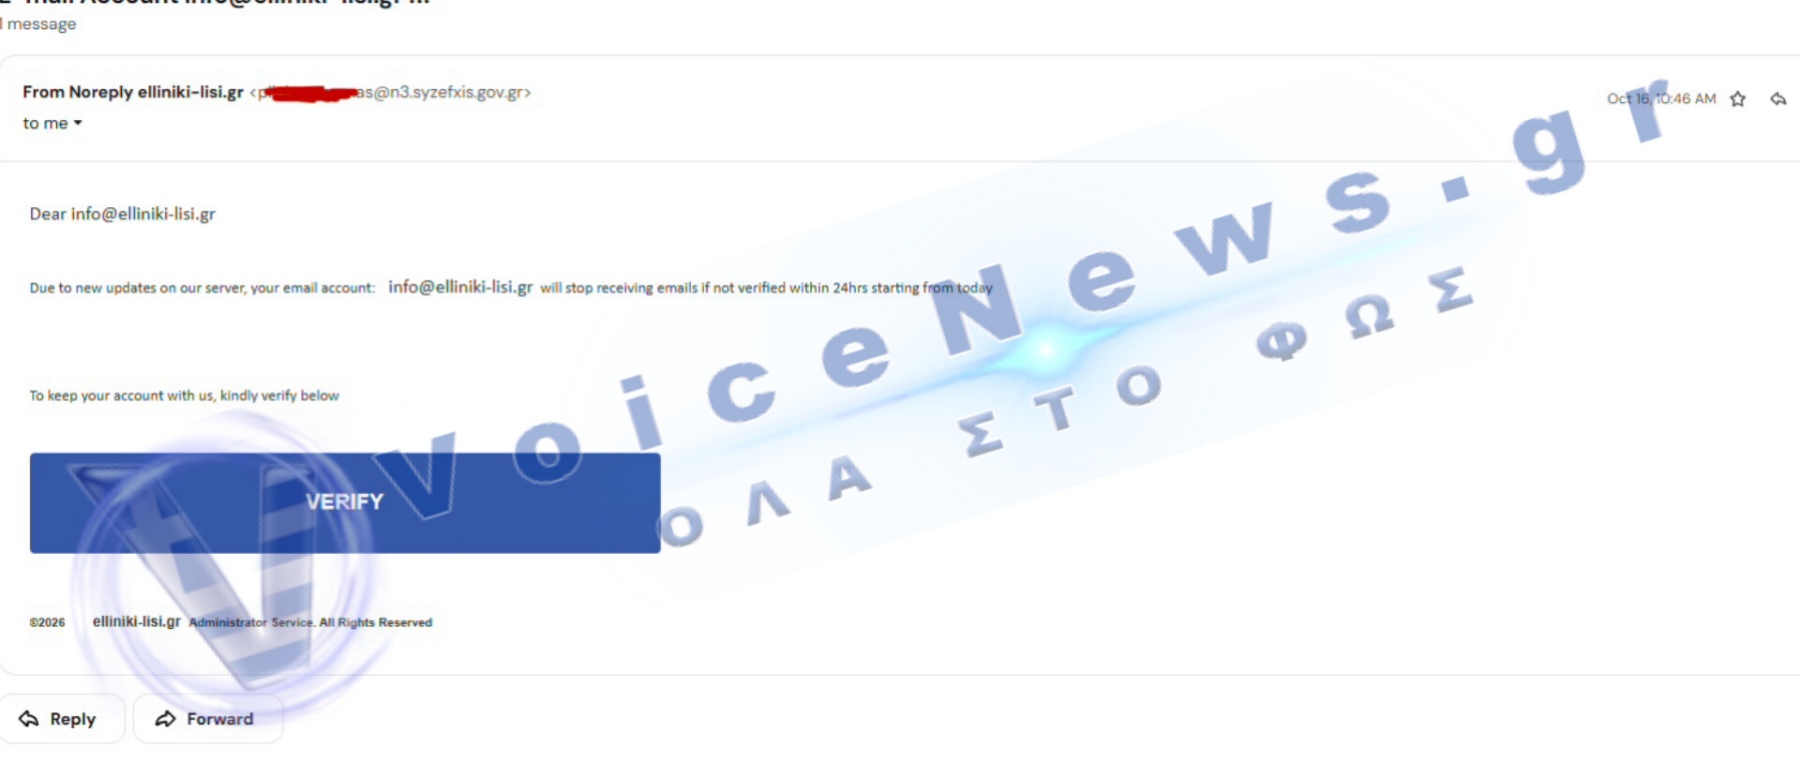
Το στοιχείο που προκαλεί ιδιαίτερη ανησυχία και καθιστά την υπόθεση εξαιρετικά σοβαρή είναι το γεγονός ότι η επίθεση πραγματοποιήθηκε από επίσημη κυβερνητική διεύθυνση ηλεκτρονικού ταχυδρομείου (p****.***[email protected]).
Σύμφωνα με πληροφορίες, το λογαριασμό χρησιμοποιεί υπάλληλος που εργάζεται σε μεγάλο δήμο του νομού Θεσσαλονίκης. Ο ίδιος ο υπάλληλος ανέφερε ότι το υπηρεσιακό του email παραβιάστηκε από χάκερ σήμερα το πρωί, με αποτέλεσμα οι εισβολείς να αποκτήσουν πλήρη πρόσβαση στις επαφές του και στις υποδομές αποστολής μηνυμάτων.
Το ύποπτο μήνυμα καλούσε τους παραλήπτες να προχωρήσουν σε άμεση επαλήθευση του λογαριασμού τους εντός 24 ωρών μέσω ενός συνδέσμου, προειδοποιώντας ψευδώς για διακοπή της λειτουργίας του.
Παρότι εκ πρώτης όψεως η υπόθεση φαίνεται να αποτελεί μια κλασική απόπειρα ψαρέματος δεδομένων (Phishing), κανείς δεν μπορεί να αποκλείσει το ενδεχόμενο να υπάρχει βαθύτερη στόχευση ή ακόμη και «οσμή» χρήσης εξελιγμένου κακόβουλου λογισμικού τύπου Predator. Άλλωστε, ιδιαίτερα το τελευταίο χρονικό διάστημα τόσο η Ελληνική Λύση, όσο και ο πρόεδρός της Κυριάκος Βελόπουλος, δέχονται διαρκώς επιθέσεις, ενορχηστρωμένες από κυβερνητικούς κατά κύριο λόγο κύκλους! Χωρίς καμία υπερβολή το data base της Ελληνικής Λύσης μπορεί να είναι θησαυρός για όλους όσοι θέλουν να παγιδεύσουν με αθέμιτους τρόπους ένα κόμμα που σήμερα αριθμεί 280.000 εγγεγραμμένα μέλη!
Σε κάθε περίπτωση η παραβίαση κρατικών ψηφιακών υποδομών για τη στοχευμένη αποστολή παγιδευμένων μηνυμάτων σε πολιτικά κόμματα εγείρει μείζονα ερωτήματα για την ασφάλεια των κυβερνητικών δικτύων.